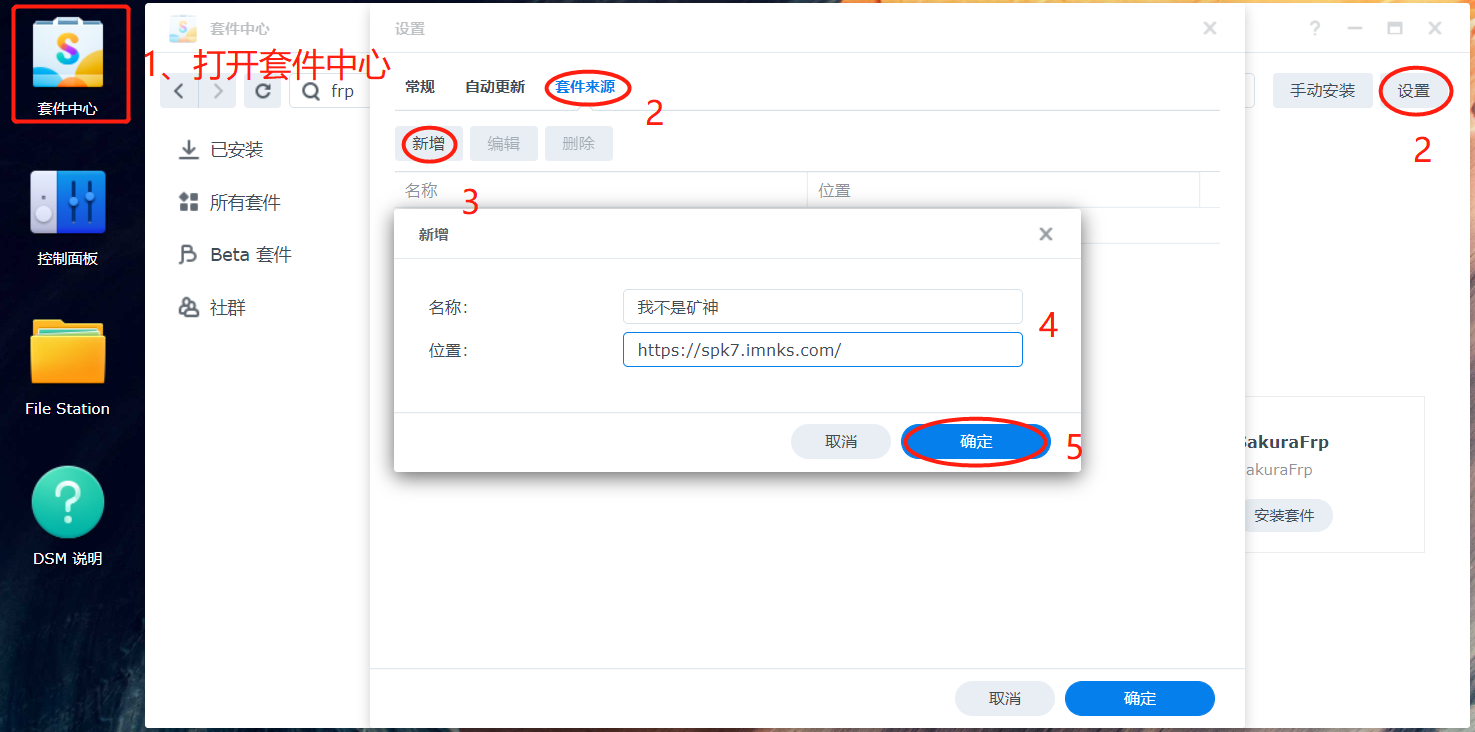
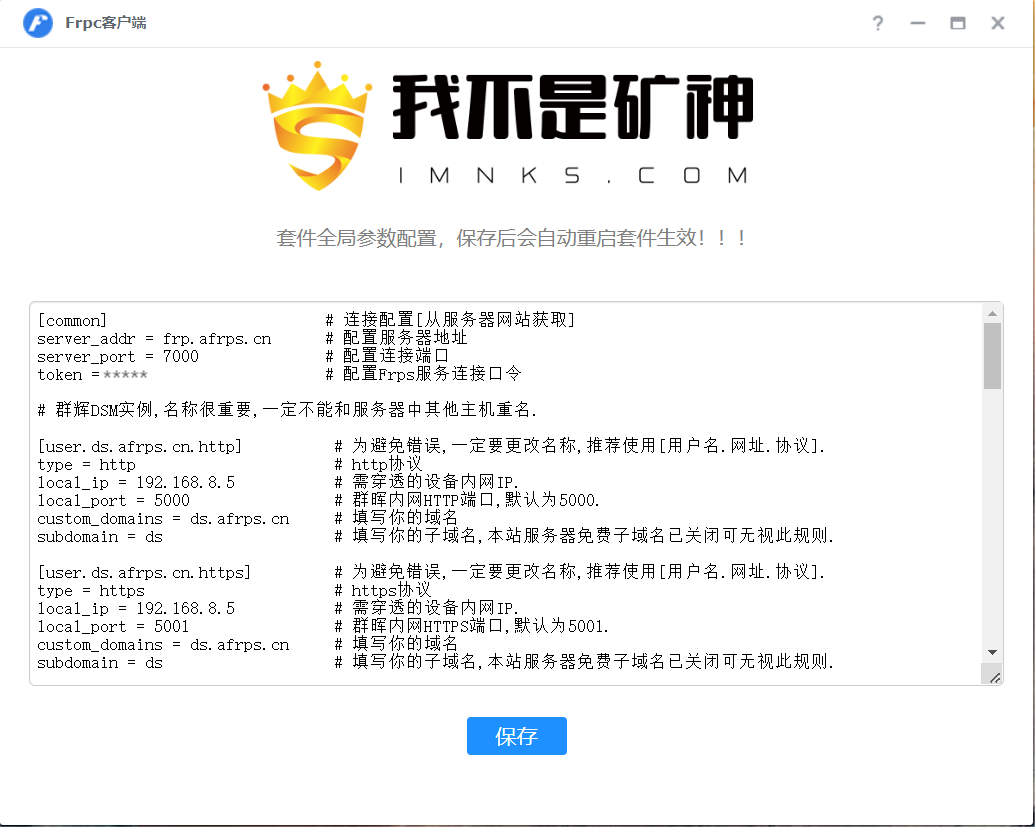
填入 frpc.toml 中的内容,然后保存即可,上图是 token 认证方式,修改成 OIDC 认证,参照《配置文件 frpc.toml 详解》一文进行配置。# frpc.toml
serverAddr = "frps服务器IP或域名"
serverPort = 7000
user = "注册用户名"
# 本站要求必须设置 user 参数,不设置的用户直接关闭认证
auth.method = "oidc"
auth.oidc.clientID = "注册用户名"
auth.oidc.clientSecret = "注册时保存的ClientSecret"
auth.oidc.tokenEndpointURL = "https://www.afrp.net/oidc/token.php"
auth.oidc.audience = "afrp.net"
auth.oidc.scope = "afrp"
[[proxies]]
name = "nas.http"
type = "http"
localIP = "192.168.100.8"
localPort = 5000
customDomains = ["nas.yourdomain.com"]
subdomain = "nas"